Berbagi Software

Berbagi software - Software Pendukung untuk membantu pekerjaan menjadi lebih cepat dan Lebih baik

Need For Speed Most Wanted

Game terbaru NFS Most Wanted dengan Grafik yang cool dan permainan cukup menantang bagi penikmat game Baap Mobil silahkan download di sini.

Cara Instalasi ProTools 10 di hackintosh

ProTools Adalah apliaksi Recording terbaik era ini namun sangat lah sulit untuk di pasang di komputer yang menggunakan Hackintos atau Mac OS bajakan.

Download Ebook

downoad berbagai tutorial aplikasi yang telah di sediakan pada ebook di www.songkar13.com

Teknik Jaringan

Berbagi Tips,Trik ,Solusi dan saran mengenai Jaringan Komputer.

Rabu, 25 Juni 2014

Blade Server

Pada zaman yang semakin canggih ini, ditemukan lagi istilah Server Blade. Dunia teknologi komputasi saat ini terus berkembang demi keuntungan – keuntungan yang dihadirkan. Komputasi modern terus dan selalu dikembangkan setiap saat. Dalam artikel ini Saya akan menjelaskan Server Blade secara singkat. Server Blade adalah serve computer yang dipreteli dengan modular design yang dioptimalkan untuk meminimalkan penggunaan ruang fisik dan energy. Sedangkan standar rack-mount server dapat berfungsi dengan (minimal) sebuah kabel listrik dan kabel jaringan, server blade memiliki banyak komponen dihilangkan untuk menghemat ruang, meminimalkan konsumsi daya dan pertimbangan-pertimbangan lain, sementara masih memiliki semua komponen fungsional untuk dianggap sebagai komputer.
Dalam standar rak server-konfigurasi, 1RU (satu rak unit, 19 "[48 cm] lebar dan 1,75" [4,45 cm] tinggi) mendefinisikan ukuran mungkin minimum dari setiap peralatan. Manfaat utama dan pembenaran berkaitan dengan komputasi blade mengangkat pembatasan ini agar dapat mengurangi persyaratan ukuran.Komputer yang paling umum rak-faktor bentuk adalah 42U tinggi, yang membatasi jumlah perangkat komputer diskrit langsung mountable di rak dengan 42 komponen. Blades tidak memiliki keterbatasan ini; Seperti tahun 2009 [update], kepadatan hingga 128 per rak server terpisah dapat dicapai dengan generasi sekarang sistem blade. Sebuah Server Blade (sebagai lawan teoretis mesin Turing) hanya memerlukan:
·         I / O (input / output) untuk membaca perintah dan data, dan memberikan hasil akhir
·         Sebuah prosesor untuk melakukan perintah-perintah untuk memanipulasi data
·         Memori (misalnya, RAM) untuk menyimpan hasil antara  
·         Utilitas manajement untuk pengendalian langsung dari jarak jauh.

Seperti tahun 2009 [update] (kontras dengan pertama untuk tujuan umum komputer) ini diimplementasikan sebagai komponen listrik yang membutuhkan (DC) kekuasaan, yang menghasilkan panas. Komponen lain seperti hard drive, power suply, penyimpanan dan koneksi jaringan, antarmuka manusia perangkat keras (seperti keyboard, video, dan mouse, dll hanya mendukung fungsi komputasi dasar, namun menambahkan curah, dan memindahkan panas bagian yang lebih rentan terhadap kegagalan dari komponen solid-state. Dalam prakteknya, sistem mengharuskan semua komponen ini jika sebuah komputer adalah untuk melakukan pekerjaan di dunia nyata.
Dalam paradigma blade, sebagian besar fungsi-fungsi ini akan dihapus dari komputer blade server, yang juga disediakan oleh blade casing (misalnya catu daya DC) virtualisasi (misalnya iSCSI storage, remote console over IP) atau dibuang seluruhnya (misalnya serial ports). Blade itu sendiri menjadi jauh lebih sederhana, sehingga lebih kecil dan lebih murah untuk memproduksi(dalam teori). Blade Casing Berikut ini isi dari casing blade server secara keseluruhan menjadi lebih efesien. Spesifikasi layanan yang diberikan dapat bervariasi oleh vendor.
- Power (daya)
- Colling
- Networking
- Storage
- Other blades

Dalam dunia Server, ada dunia dalam teknologi-talk yang mungkin membingungkan manusia biasa mencoba untuk memahami dasar-dasar. Ketika pengupasan itu turun ke dasar, seseorang harus selalu fokus pertama pada persyaratan umum dan apa artinya dalam konteks mereka. Salah satu frase yang lebih umum dari kosakata di dunia komputer server, hari ini, adalah 'Blade server'.
Arsitektur pertama yang menjadi server blade, diciptakan oleh David Kirkeby dan Christopher Hipp. Secara umum, server blade adalah server komputer yang telah dibawa ke sebuah bentuk dasar dan desain modular, sehingga energi dan ruang diminimalkan dan disimpan. Cukup mudah untuk memahami, kan? Tapi bagaimana sebuah server blade dibandingkan dengan yang dari server komputer biasa?
Sebuah rak mount server standar biasanya dapat berfungsi dengan hanya kebutuhan untuk kabel jaringan dan sederhana kabel listrik (minimal), sedangkan Blade server memiliki banyak porsi dihapus untuk ruang disimpan. Namun, server blade masih dianggap sebagai komputer fungsional berjalan pada daya minimal. Sebuah server blade dianggap lebih efisien karena teknik tabungannya ruang, dan sekarang menjadi versi baru dan perbaikan dari rak server standar mount.
Bila diperlukan untuk memiliki sejumlah server blade, kandang pisau, yang memegang banyak server blade, digunakan. Sebuah kandang pisau dapat menyediakan sistem dengan solusi yang lebih baik untuk pendinginan, jaringan dan bahkan kekuasaan. Ketika beberapa pisau interkoneksi dalam kandang pisau, ini disebut sebagai 'sistem blade' lengkap.
Masalah utama yang pusat data datang untuk menghadapi saat tergantung pada server, adalah prosedur pendinginan untuk menjaga sistem mereka secara online. Blade server biasanya menghasilkan panas yang lebih sedikit daripada server rata-rata. Ini adalah berita bagus untuk teknisi TI diandalkan untuk menjaga sistem dan berjalan dua puluh empat jam sehari, dan tujuh hari seminggu.
Kebanyakan server menggunakan kecil sampai besar sistem kipas berukuran untuk mendinginkan diri. Sistem blade baru menggunakan sistem pendingin cair. Sistem-sistem pendingin baru cair konsisten menyesuaikan diri untuk memenuhi kebutuhan pendinginan dari sistem secara keseluruhan. Ini berarti kurang down time untuk pusat data.
Server blade, seperti produk lainnya, tidak memiliki semua solusi untuk bidangnya. Meskipun, ada beberapa cara di mana pencipta perangkat lunak pihak ketiga mulai untuk menghilangkan masalah-masalah dan menciptakan sebuah standarisasi secara keseluruhan. Hal ini sering terbukti bahwa sistem terbaik memiliki produk dengan vendor yang sama. Cara ini adalah sistem yang lebih konsisten dengan beberapa kelemahan dihilangkan oleh solusi piecing.

BAB 3
PEMBAHASAN

3.1 Apa itu Blade Server?
By. Prabu Laksana, Riko Permana
Gambar 3.1 Rak Blade Serve
Blade server merupakan HAHD (High AvaiMabiMity High Density, ketersediaan tinggi high density), murah server platform untuk aplikasi industri tertentu dan lingkungan komputer yang dirancang kepadatan tinggi. Blade server merupakan server rak tradisional semua fitur yang fokus pada papan sirkuit dalam sangat padat dan kemudian dimasukkan ke dalam chassis. Blade server merupakan varian teknologi perangkat keras di area server technology sebagai solusi atas kebutuhan pasar server akan aspek compact (meminimalkan kebutuhan space), scalability (kemudahan dalam pengembangan), integrated operation (kemudahan dalam pengoperasian dan pengawasan), serta kolaborasi dengan teknologi virtualisasi. Seperti halnya dengan mouted-rack server, pasar Blade Server didominasi oleh produsen besar, antara lain HP, IBM, Dell, dan Fujitsu.
Server tipis, pertukaran panas, cocok dalam sasis tunggal seperti buku di rak - dan masing-masing server yang terpisah, dengan prosesor sendiri, memori, penyimpanan, pengendali jaringan, sistem operasi dan aplikasi. Blade server hanya slide kembali ke dalam kompartemen pada chassis dan cocok menjadi setengah piring koneksi atau lambat, pembagian kekuasaan, penggemar, drive floppy, switch, dan gateway untuk server Blade lainnya.

3.2 Keuntungan Blade Server

Keuntungan dari asrama Blade akan jelas kepada siapa pun dengan tugas bergerak ratusan pot dan kabel melalui rak hanya untuk menambah dan menghapus server. Dengan switch dan unit daya bersama, ruang berharga sedang dilancarkan - dan Blade server memungkinkan densitas yang lebih tinggi dengan mudah jauh lebih besar.

1.      Terjangkau

Kepadatan Dengan sejumlah besar pisau tinggi kinerja server dalam chassis tunggal, teknologi blade mencapai tingkat tinggi kepadatan. Perluasan lebih lanjut mungkin melalui modul opsional: kinerja dan kepadatan yang seimbang, memanfaatkan infrastruktur untuk pemanfaatan optimal.
Dan semua ini kinerja dan densitas sangat hemat biaya. Kepadatan meningkat berarti rak lebih sedikit. Lebih sedikit komponen adalah jumlah duplicated.The kabel berkurang secara dramatis, dalam beberapa kasus, switch dan unit distribusi tenaga listrik juga dalam jumlah yang lebih kecil. Kurang komponen berkontribusi pada total item yang lebih rendah yang mungkin memiliki bug atau perlu perbaikan, dan Skalabilitas modular membantu mendistribusikan biaya peralatan modal dari waktu ke waktu. Banyak biaya kehidupan sehari-hari - kebutuhan energi dan pendinginan, jam perakitan dan instalasi, cuplikan persegi ruang fisik - yang dirancang sehingga dapat dikurangi dengan arsitektur Blade.


2.      Mudah pemeliharaan

Semua komponen kritis dari sebuah server Blade dapat diubah menjadi berlebihan, pertukaran panas, termasuk: sistem pendingin, power supply, controller dan switch Ethernet, drive hard disk dan prosesor. Hapus server untuk pemeliharaan yang sederhana seperti menggeser Blade keluar dari chassis, yang sederhana seperti menghapus hotswap HDD dari server.
Blade server canggih yang menawarkan cara cerdas mendapatkan pemeliharaan kepekaan tinggi. Beberapa komponen dari server Blade dapat mengingatkan jam prosesor sistem manajemen atau bahkan hari sebelum kegagalan terjadi. Diagnostik canggih berjalan secara langsung pada server memungkinkan restorasi yang cepat dan efisien. Beberapa server Blade bahkan dapat dirancang sehingga Anda tidak memiliki satu titik kegagalan.

3.      Modular Skalabilitas

Blade server revolusioner karena naik ke atas tetapi tidak outward.Adding pisau baru hanya berarti bahwa Anda harus geser pisau di chasis atau modul dalam slot modul ke dalam chassis. Para desain modular teknologi Blade membuat skalabilitas memiliki kecepatan kilat.

4.      Ketersediaan fleksibel

Blade teknologi dirancang untuk menghilangkan keterbatasan yang ditetapkan oleh desain konvensional tua untuk server, di mana setiap server bisa menampung hanya satu jenis prosesor. Setiap Blade di casis sebenarnya server mandiri, menjalankan sistem operasi sendiri dan perangkat lunak. Para Sasis Blade dapat membawa campuran pisau, dengan kecepatan yang berbeda dan jenis prosesor. Dan teknologi ini berkembang pesat menawarkan perlindungan nyata untuk investasi untuk masa depan.

5.      Konsekuensi teknik

Manfaat yang segera, nyata, membuat teknologi Server Blade kontribusi penting untuk sebuah revolusi dalam penyelesaian ditujukan untuk komputasi on demand. Secara bersama-sama dengan teknologi cepat berkembang lainnya (komputasi grid, komputasi otonom, layanan Web, komputasi terdistribusi, dll).

3.3  Komponen Dasar Infrastruktur Blade Server
Berbeda dengan server konvensional, sebuah server (sering disebut dengan istilah bay) tidak dapat beroperasi tanpa  dukungan dari komponen-komponen Blade System lain. Berikut di bawah ini gambar sederhana sebuah infrastruktur Blade.

Gambar 3.2  Infrasrtuktur Blade Server
  • Enclosure Chassis, adalah komponen utama infrastruktur Blade yang berfungsi sebagai “rumah” bagi komponen-komponen yang lain. Enclosure chassis tidak sebatas chasing, namun bertindak sebagai pengkoneksi antar komponen di dalam satu infrastruktur sistem Blade. Secara harfiah, fungsi Enclosure chassis dapat dianalogikan sebagai “motherboard” pada server konvensional. Enclosure Chassis tidak memiliki standarisasi dimensi di antara masing-masing produsen, misalnya HP C7000 memiliki ukuran 10 U dan berkapasitas maksimal 16 bay slot, berbeda dengan IBM BladeCenter H memiliki ukuran 9U/14 bay.

Gambar 3.3 IBM BladeCenter H memiliki ukuran 9U/14 bay.

  • Bay server, adalah istilah bagi server di infrastruktur Blade
  • Fan & Power Supply
  • Interconnect device, adalah komponen yang berfungsi sebagai media interkoneksi data antara infrastruktur sistem blade dengan devices (servers, storage, router, firewall,dsb) di luar enclosure chassis tersebut. Contoh interconnect device antara lain pass-through switch, fiber channel module, dsb.
  • Management module, adalah komponen I/O sebagai jalur koneksi utama dalam proses pengoperasian, perawatan, dan pengawasan sistem infrastruktur blade secara integral. Umumnya, produsen menyediakan fasilitas konsol web sebagai media untuk aktivitas operasional yang dilakukan oleh IT admin. Disarankan subnet untuk management module ini berbeda dengan subnet jaringan production sehingga aktivitas pengelolaan tidak membebani jaringan production, ataupun sebaliknya.

Gambar 3.4 HP Blade System Cyboard Administrator

3.4  Pentingnya Blade server

Dibedakan menurut ukuran dan pengaturan, ada banyak jenis server di Data Center. Server Blade salah satu server yang paling terkenal. Mereka dirancang sedemikian rupa sehingga mereka memperoleh ruang minimal. Pergi terhadap server lain yang perlu bagian-bagian berat seperti kabel listrik dan kabel jaringan, server blade adalah gudang dengan hal yang tidak perlu dan hanya terdiri dari bagian penting. Pendinginan, jaringan dan kabel listrik saling berhubungan dalam Lampiran Blade. Server Blade baik di hosting yang normal dan Cloud.
Namun server Blade hot swappable jika Anda menempatkan lebih banyak tekanan pada Blade server mereka akan mulai bekerja di beban kerja yang beragam. Kemungkinan ukuran minimal untuk setiap konfigurasi memutuskan-rak standar 1RU. Server lain dibatasi untuk ukuran yakni 42U 42 komponen, sedangkan server blade don t memiliki pembatasan seperti itu. Memori untuk membaca data dan perintah input, Processor dalam rangka untuk mengontrol data, program Penyimpanan data adalah persyaratan hanya untuk Blade Server.
Sebagian besar peralatan yang tidak diinginkan baik tertutup di kandang Blade Server atau mereka menggunakan konsol virtual iSCSI atau remote melalui IP. Dalam Blade Server banyak bagian yang tidak diinginkan benar-benar dihapus. Oleh karena itu Blade Server menjadi jauh kecil dan lebih murah. Sebagian besar non-inti layanan komputasi yang dilakukan oleh kandang dari server blade. Jika Anda melihat server non-blade kebutuhan mereka akan terlihat luas dan berguna. Sebuah UPS dedicated satu-satunya sumber kekuasaan dalam sebagian besar konfigurasi server Blade, yang memasok DC ke beberapa kandang.
Dengan menerapkan sistem UPS didedikasikan sejumlah UPS dapat dikurangi, yang jika tidak diperlukan untuk catu daya fleksibel. Karena popularitas Blade Server, permintaan untuk rak mount server meningkat pesat. Server Blade pilihan yang baik untuk memotong biaya, karena mereka memerlukan sedikit daya dan juga menghemat banyak ruang. Sebagian besar usia Pusat data baru mengupdate server mereka untuk Blade Server.


3.5  Fungsi Blade Server

Menurut fungsi untuk menanggung server, blade server dibagi menjadi server pisau, pisau jaringan, penyimpanan pisau, pisau manajemen, serat saluran pisau SAN, diperpanjang I / O pisau, dll fungsi yang berbeda sesuai dari server blade. Berikut adalah beberapa jenis pisau untuk menggambarkan:

3.5.1 Jaringan pisau

Jaringan fungsionalitas sama dengan LAN switch blade. Umumnya tersedia port 10/100Mbps untuk menghubungkan server blades twisted pair eksternal kecepatan tinggi bahkan pada saluran (port Gigabit). Cara penyimpanan NAS menggunakan server blade dengan dua jaringan sering pisau, salah satu peralatan khusus digunakan untuk koneksi ke NAS. Setiap pisau 10/100/1000M mendukung koneksi Ethernet, dan dapat diinstal dalam 10/100/1000M beralih backplane 2-4 lapisan, sehingga sistem dapat diinstal di setiap slot pada blade dan beralih koneksi sampai dengan menyediakan switching IP berbasis jaringan.

3.5.2 Penyimpanan pisau

Penyimpanan pisau dapat dilihat sebagai modul hard disk, melalui bus backplane atau drive kabel interface ke blade server untuk menyediakan penyimpanan. Penyimpanan pisau umumnya dilengkapi dengan dua 90mm kinerja tinggi (3,5 inci) jenis interface hard drive IDE, SCSI dan Fibre Channel (Fiber Channel) interface.
Blade server harus tren dari konsolidasi "server sederhana" dapat diintegrasikan ke dalam pengembangan usaha penyimpanan, jaringan dan peralatan switching dalam komponen inti. Juga, karena pengelolaan server didistribusikan ganda untuk pisau akan fokus pada manajemen server, sehingga akan sangat mengurangi biaya manajemen staf TI. Untuk infrastruktur melalui penyederhanaan, beberapa tingkat sistem komputer (server, penyimpanan, jaringan, dll) dapat dikompresi untuk lebih efisien dan infrastruktur yang sederhana, proses tentu saja memerlukan mainframe, server blade dan terobosan teknologi grid.
Blade produk saat ini digunakan di vektor itu sudah berlebihan sistem pendingin, dan di masa depan akan menggunakan ruang yang lebih maju seperti tenggelam uap panas, kipas impeller melengkung (dengan Louver kembali blok film), sensor suhu dan Manajemen Modul pendingin sistem dan teknologi canggih lainnya.
Dalam beberapa tahun ke depan, dengan server blade standar seragam, pilihan harus blade server pisau apapun dapat diinstal ke dalam chassis yang sama, tetapi apakah itu didasarkan pada platform Intel menjalankan Linux, pisau, atau didasarkan pada PA-RISC platform, pisau menjalankan HP-UX atau AIX berbasis PowerPC platform untuk menjalankan pisau, dan produk pisau lainnya.


BAB 4
KESIMPULAN

Blade server merupakan HAHD (High AvaiMabiMity High Density, ketersediaan tinggi high density), murah server platform untuk aplikasi industri tertentu dan lingkungan komputer yang dirancang kepadatan tinggi. Blade server merupakan server rak tradisional semua fitur yang fokus pada papan sirkuit dalam sangat padat dan kemudian dimasukkan ke dalam chassis.
Pada dasarnya, server pisau kartu pada server: komputer single-board berisi sistem lengkap, termasuk prosesor, memori, koneksi jaringan dan elektronik yang terkait. Jika beberapa blade server ke dalam rak atau lemari pesawat, maka rak atau lemari dapat berbagi infrastruktur, tetapi juga memiliki redundansi.
Setiap bagian dari "blade" sebenarnya sebuah papan sistem, masing-masing dewan melalui hard disk lokal untuk menjalankan sistem operasi sendiri, mirip dengan server terpisah. Menggunakan perangkat lunak manajemen, mereka bisa berkumpul dalam cluster motherboard server. Dalam modus cluster, semua papan dapat dihubungkan bersama-sama untuk menyediakan lingkungan jaringan berkecepatan tinggi untuk berbagi sumber daya dan layanan bagi kelompok-kelompok pengguna yang berbeda. Diakui keuntungan dari server-server blade adalah server cluster dua untuk mengatasi kekurangan dari chip, yang lain dioptimalkan untuk mencapai kabinet.
Keuntungan Blade Server :
1.      Terjangkau
2.      Mudah Pemeliharaan
3.      Modular Skalabilitas
4.      Ketersediaan fleksibel
5.      Konsekuensi teknik

Server blade, seperti produk lainnya, tidak memiliki semua solusi untuk bidangnya. Meskipun, ada beberapa cara di mana pencipta perangkat lunak pihak ketiga mulai untuk menghilangkan masalah-masalah dan menciptakan sebuah standarisasi secara keseluruhan. Hal ini sering terbukti bahwa sistem terbaik memiliki produk dengan vendor yang sama. Cara ini adalah sistem yang lebih konsisten dengan beberapa kelemahan dihilangkan oleh solusi piecing.
Dalam paradigma blade, sebagian besar fungsi-fungsi ini akan dihapus dari komputer blade server, yang juga disediakan oleh blade casing (misalnya catu daya DC) virtualisasi (misalnya iSCSI storage, remote console over IP) atau dibuang seluruhnya (misalnya serial ports). Blade itu sendiri menjadi jauh lebih sederhana, sehingga lebih kecil dan lebih murah untuk memproduksi(dalam teori). Blade Casing Berikut ini isi dari casing blade server secara keseluruhan menjadi lebih efesien. Spesifikasi layanan yang diberikan dapat bervariasi oleh vendor.
- Power (daya)
- Colling
- Networking
- Storage
- Other blades

Pengertian Mengenai Cluster Server

Sekilas mengenai Clustering
Server merupakan induk dari segala komputer yang terhubung pada sebuah jaringan yang berfungsi sebagai pengatur sistem jaringan. Kegagalan devices pada sebuah server bukan suatu yang tidak mungkin terjadi sehingga diperlukan solusi agar sistem jaringan tidak terganggu. Bayangkan jika sebuah web server mati yang disebabkan oleh suatu hal (power supply mati atau yang lainnya), maka pengguna internet tidak akan bisa mengkakses situs pada web server tersebut. Clustering menawarkan solusi untuk menangani perpindahan tugas atau pemerataan beban dari satu server ke server yang lainnya apa bila terjadi kerusakan pada salah satu server.
Clustering
Dalam dunia komputer yang dimaksud dengan Server Clustering adalah menggunakan lebih dari satu server yang menyediakan redundant interconnections, sehingga user hanya mengetahui ada satu sistem server yang tersedia dan komputer client tidak menyadari jika terjadi kegagalan pada sistem server karena tersedianya server sebagai redundant atau backup. Clustering Server dapat digunakan untuk Load Balancing cluster ataupun Failover clustering (Server HA).
Server Cluster
Failover clustering (High Availability)
Failover clustering menyediakan solusi high availability server dimana jika terjadi kegagalan pada perangkat keras seperti power supply mati yang menyebabkan server mati total maka server lain anggota cluster yang akan mengambil alih fungsi dari server yang mati, sehingga komputer client tidak mengetahui jika terjadi kegagala pada server, karena proses yang dilakukan pada server yang gagal atau mati akan dilanjutkan oleh server cadangan. Konsep konfigurasi failover cluster adalah membuat satu server sebagai master server dan server yang lain menjadi slave server dimana saat server dalam keadaan normal master server menangani semua request dari client. Slave server akan mengambil alih tugas master server apabila master server tidak berfungsi atau mati. Failover server memiliki dua mode yaitu mode aktif-pasif (master-slave) dan (aktif-aktif).
  • Aktif-pasif (master-slave) : Dua server atau lebih, yang melayani service jaringan hanya satu server saja, yang lain hanya sebagai cadangan  jika terjadi kegagalan pada server aktif (master).
  • Aktif-aktif (master-master) : Dua server yang kedua duanya bisa melayani jaringan dan saling mem-backup, jika salah satu server mati maka server yang lain akan menggantikannya. Kedua server ini memiliki data yang sama persis.
Biasanya failover menggunakan shared storage  yang akan di gunakan bersamaan oleh lebih dari server. Tetapi ada juga yang tanpa menggunakan shared storage yaitu dengan menggunakan mirroring hard disk server.
Load balancing clustering
Load balancing cluster merupakan cluster server dimana anggota cluster server dikonfigurasikan untuk saling berbagi beban yang berfungsi mendistribusikan request dari client ke anggota server Load balanced Cluster. Tipe konfigurasi Loadbalancing Cluster sering disebut Load balanced cluster, sedangkan teknologi platform Load balancing sering disebut sebagai Load balancers.
Secara umum cara kerja Load balancer adalah menerima incoming request dari client dan meneruskan request tersebut pada server tertentu jika dibutuhkan. Load balancer menggunakan beberapa algoritma yang berbeda untuk melakukan control traffic network.Tujuan algoritma Load balancer adalah untuk mendistribusikan beban secara pintar atau memaksimalkan kerja anggota server cluster. Beberapa contoh algoritma Load balancer : 

Round-Robin. Algoritma round-robin mendistribusikan beban kepada semua server anggota cluster sehingga masing masing server mendapat beban yang sama dalam waktu yang sama. Round-robin cocok saat server anggota cluster memiliki kemampuan proccessing yang sama, jika tidak, beberapa server bisa jadi menerima request lebih dari kemampuan proccessing server itu sendiri sedang yang lainnya hanya mendapat beban lebih sedikit dari resource yang dimiliki. 

Weighted round-robin. Algoritma weighted round-robin melakukan perhitungan perbedaan kemampuan proccessing dari masing masing server anggota cluster. Administrator memasukan secara manual parameter beban yang akan ditangani oleh masing masing server anggota cluster, kemudian scheduling sequence secara otomatis dilakukan berdasarkan beban server. Request kemudian diarahkan ke server yang berbeda sesuai dengan round-robin scheduling sequence. 

Least-connection. Algoritma Least-connection melakukan pengiriman request pada server anggota cluster, berdasarkan pada server mana yang memiliki fewest connections (koneksi paling sedikit). 

Load-based. Algoritma Load-based mengirimkan paket request ke server anggota cluster berdasarkan server mana yang memiliki beban terkecil.
Menginterupsi traffic jaringan (web traffic,dll) yang diarahkan ke sebuah situs.
  1. Membagi traffic jaringan menjadi individual request dan menentukan server mana yang akan menerima individual requests.
  1. Me-monitor server yang ada serta memastikan server server tersebut merespon traffic. Jika terjadi kegagalan pada sebuah server maka server yang gagal tidak akan digunakan (menggunakan server yang masih bekerja).
  1. Menyediakan redundancy dengan menggunakan lebih dari satu unit failover skenario.
  1. Menawarkan distribusi content-aware seperti melakukan pembacaan URLs, intercepting cookies dan XML parsing.
Failover cluster VS Load Balancing
Failover cluster dan Load Balancing memiliki manfaat dalam memanage server secara bersamaan. Tapi untuk failover cluster memiliki beberapa kekurangan dibanding Load Balancing yaitu : Peng-integrasi-an masing-masing server yang agak rumit, khususnya pada perangkat lunak yang digunakan harus memiliki setting yang sama antar server anggota cluster. Selain itu failover cluster terbatas untuk beberapa protocol seperti HTTP, samba dll.
Sedang SLB (server load balancing) merupakan sebuah platform dan OS neutral. SLB dapat menyeimbangkan beban (Load) antar masing masing server. SLB juga mendukung beberapa network protocol dari HTTP hingga NFS, TCP dan UDP protocol. SLB di-desain secara simple sehingga tidak memerlukan interaksi antar server, sedikit melakukan trouble-shoot.
Dalam peng-konfigurasi-an server load balancing, load balancer diletakan didepan anggota server cluster dimana dianalogikan seperti sebuah gateway dari semua anggota server. Sedang failover clustering harus menggunakan protocol perangkat lunak yang sama untuk setiap server.
Pengalaman Penulis mengenai Linux failover cluster server
Penulis akan membagi pengalaman bagaimana cara mengkonfigurasi linux failover, ya karena memang baru failover yang pernah dikonfigurasi sedang untuk load balancing belum pernah sama sekali, masih sebatas teori. Perlu diketahui, meskipun failover ini menggunakan Linux, tetapi komputer klien bisa menggunakan sistem operasi apa saja (Linux, Windows, Android,dll). Yang paling perlu diketahui adalah failover ini bisa mendukung virtual machine ataupun mendukung cloud failover (agak rumit konfigurasinya).
Untuk topologi failover pada dasarnya ada dua yaitu menggunakan shared storage (NAS/SAN) dan tanpa menggunakan shared storage, cukup menggunakan hard disk internal pada masing-masing server. Gambar dibawah merupan topologi failover server menggunakan shared storage dimana aktif server  dan pasif server menyimpan data pada shared storage, sehingga jika ada salah satu server mati data masih ada di shared storage dan data masih bisa diakses oleh  server lain.
Failover menggunakan shared storage
Failover di bawah tidak menggunakan shared storage, tetapi cukup menggunakan internal hard disk, dan hard disk tersebut di konfigurasi mirror atau sering disebut juga dengan RAID 1 over network. Apapun yang ditulis pada aktif server, seperti format, membuat partisi (jika  diimplementasikan dengan iSCSI), dll, akan selalu terjadi sama persis pada hard disk pasif server.

Failover tanpa menggunakan shared storage
Untuk bagaimana konfigurasi dasar failover dan bagaimana konsepnya ikuti link di bawah ini.

Senin, 26 Mei 2014

Enterprise Resource Planning (ERP)

A.  Pengertian Enterprise Resource Planning (ERP)
adalah sebuah sistem informasi yang diperuntukkan bagi perusahaan manufaktur maupun jasa yang berperan mengintegrasikan dan mengotomatisasikan proses bisnis yang berhubungan dengan aspek operasi, produksi maupun distribusi pada sebuah perusahaan.  ERP merupakan perkembangan dari Manufacturing Resource Planning (MRP) yang secara
moledular dapat menangani proses manufaktur, logistic, distribusi, persediaan (inventory), pengapalan,  invoice  dan akuntansi perusahaan. Sehingga sistem ini dapat mengontrol aktivitas bisnis seperti penjualan, pengiriman, produksi, manajemen persediaan, manajemen kualiatas dan sumber daya manusia. ERP juga sering disebut dengan Back Office System  yang mengindikasikan bahwa pelanggan dan public secara umum tidak dilibatkan dalam sistem ini.

B.  Modul-Modul yang Terdapat pada Sistem ERP
Secara modular, sistem ERP terbagi atas modul operasi sebagai modul utama dan modul financial dan akuntansi serta sumber daya manusia sebagai modul pendukung.
1.  Financial
a.  Financial Accounting  ditujukan untuk menyediakan pengukuran berkelanjutan terhadap keuntungan perusahaan, mengukur kinerja keuangan perusahaan
b.  CO-Controlling untuk mendukung kegiatan operasional
c.  Investment Management ditujukan untuk menganalisis kebijakan investasi jangka panjangdan fixed assets dari perusahaan
d.  Enterprise Controlling ditujukan untuk memberikan akses bagi Enterprise Controller.
e.  Treasury ditujukan untuk mengintegrasikan antara cash management dan cash forecasting dengan aktivitas logistic dan transaksi keuangan.
2.  Operasi (Distribution and Manufacturing)
Logistics Execution,  Sales and Distribution, Materials Management, General Logistics, Quality Management, Plant Maintenance, Costumer Service, Production Planning and Control, Project System, Environment Management.
3.  Human Resource
Berfungsi untuk
a.  memudahkan melaksanakan manajemen yang efektif dan tepat waktu terhadap gaji, benefit dan yang berkaitan dengan SDM perusahaan.
b.  Melindungi data personalia dari pihak luar
c.  Mambangun sistem rekruitmen dan pembangunan SDM yang efiisen melalui manajemen karir.

C.  Implementasi ERP dalam Dunia Bisnis
Implementasi sistem informasi berbasis ERP adalah suatu arsitektur software yang memiliki tujuan untuk memfasilitasi aliran informasi diantara seluruh fungsi-fungsi bisnis  didalam batas organisasi atau perusahaan dengan pihak stakeholder diluarperusahaan. ERP dibangun atas dasar sistem database yang terpusat dan biasanya menggunakan platform komputansi yang umum. Sistem informasi berbasis ERP dapat mengkonsolidasikan seluruh opersai bisnis menjadi seragam dan sistem lingkungan perusahaan yang lebih luas.
Dalam prakteknya penerapan sistem ERP dirancang berdasarkan proses bisnis yang dianggap best practice yaitu proses bisnis umum yang paling layak ditiru. Misal bagaimana proses umum yang sebenarnya berlaku untuk pembelian (purchasing), penyusunan stuk digudang dan sebagainya. Untuk mendapatkan manfaat yang sebesar-besarnya dari sistem ERP, maka industry yang akan mengimplementasikan ERP harus mengikuti best practice process yang berlaku. Akan tetapi. Permasalahan mulai timbul bagi industry di Indonesia, contoh permasalahan bagaimana merubah proses kerja yang dikehendaki oleh sistem ERP agar sesuai dengan proses kerja perusahaan hal ini terutama dilakukan untuk modul sumber daya manusia, karena banyak perusahaan di Indonesia memiliki peraturan dan kebijakan yang berbeda dibandingkan dengan proses bisnis pada modul SDM yang terdapat pada sistem ERP pada umumnya seperti SAP. Proses penyesuaian ini dikenal sebagai implementasi dan  salah satu factor yang mementukan keberhasilan implementasi sistem ERP di perusahaan adalah proses bisnis yang telah terintegrasi didalam paket ERP merupakan paket bisnis bestpractice yang telah teruji reabilitasnya.

D.  Keuntungan dan Kerugian ERP
Keuntungan dari implementasi ERP antara lain :
  1. Integrasi antara area fungsional yang berbeda untuk meyakinkan komunikasi, produktifitas dan efisiensi yang tepat.
  2. Rancangan Perekayasaan
  3. Pelacakan pemesanan dari penerimaan sampai fulfillment
  4. Mengatur saling ketergantungan dari proses penagihan material yang kompleks
  5. Pelacakan 3 cara yang bersesuaian antara pemesanan pembelian, penerimaan inventori, dan pembiayaan
  6. Akuntasi untuk keseluruhan tugas: melacak pemasukan, biaya dan keuntungan pada level inti

Kerugian yang mungkin terjadi ketika salah menerapkan ERP antara lain :
  1. Terbatasnya kustomisasi dari perangkat lunak ERP
  2. Sistem ERP sangat mahal
  3. Perekayasaan kembali proses bisnis untuk menyesuaikan dengan standar industri yang telah
  4. Dideskripsikan oleh sistem ERP dapat menyebabkan hilangnya keuntungan kompetitif.
  5. ERP sering terlihat terlalu sulit untuk beradaptasi dengan alur kerja dan proses bisnis tertentu dalam beberapa organisasi.
  6. Sistem dapat terlalu kompleks jika dibandingkan dengan kebutuhan dari pelanggan
  7. Data dalam sistem ERP berada dalam satu tempat, contohnya : pelanggan, data keuangan. Hal ini dapat meningkatkan :
TAHAPAN EVOLUSI Enterprise Resource Planning (ERP):
  • Tahap I : Material Requirement Planning (MRP) Merupakan cikal bakal dari ERP, dengan konsep perencanaan kebutuhan material
  • Tahap II: Close-Loop MRP Merupakan sederetan fungsi dan tidak hanya terbatas pada MRP, terdiri atas alat bantu penyelesaian masalah prioritas dan adanya rencana yang dapat diubah atau diganti jika diperlukan.
  • Tahap III: Manufakturing Resource Planning (MRP II) Merupakan pengembangan dari close-loop MRP yang ditambahkan 3 elemen yaitu: perencanaan penjualan dan operasi, antarmuka keuangan dan simulasi analisis dari kebutuhan yang diperlukan.
  • Tahap IV: Enterprise Resource Planning Merupakan perluasan dari MRP II yaitu perluasan pada beberapa proses bisnis diantaranya integrasi keuangan, rantai pasok dan meliputi lintas batas fungsi organisasi dan juga perusahaan dengan dilakukan secara mudah
  • Tahap V: Extended ERP (ERP II) Merupakan perkembangan dari ERP yang diluncurkan tahun 2000, serta lebih konflek dari ERP sebelumnya.
Berikut beberapa link unduhan file pdf modul ERP dan ADempiere :

Sabtu, 24 Mei 2014

Hati-hati dengan Heartbleed yang mampu menyerang sosmed anda

Belakangan ini Internet dihebohkan dengan tersebarnya Heartbleed bug yang menyerang sejumlah situs besar di Internet, termasuk Google, Yahoo, Facebook, dan Twitter.
Berdasarkan layanan Internet Netcraft, tercatat ada 500 ribu web situs yang terserang dan rentan pada Heartbleed ini.


Apa itu Heartbleed... ?

Disebutkan bahwa, jika eksploitasi bug pada OpenSSL, seorang peretas (hacker) bisa saja mencuri informasi meskipun. Sederhananya cara kerja heartbleed ini seperti dijelaskan oleh Neel Mehta, peneliti dari Google yang menyebutkan, cacat Heartbleed ini memanfaatkan celah yang memungkinkan data penting yang kita kirimkan di jalur OpenSSL bisa diambil orang yang tidak berhak.
“Terminologinya seperti ini, OpenSSL itu seperti jalur aman yang menghubungkan komputer kita dengan situs tersebut. Setelah terhubung, sesekali komputer kita mengirimkan kode khusus (yang disebut heartbleed) di jalur aman tersebut untuk mengetahui apakah server di ujung sana masih terhubung. Nah, bug Heartbleed mengeksploitasi hal tersebut,” kata Neel.
Neel Mehta menambahkan, kita bisa membuat kode yang menyamar sebagai heartbleed. Tidak cuma menyamar, heartbleed palsu itu bahkan bisa meminta server sebuah situs memberikan data yang tersimpan di memorinya.

Menurut data Netcraft, 17% dari seluruh situs di dunia, atau sekitar 500 jutaan situs, terancam bug ini. Sementara itu tim OpenSSL juga telah menerbitkan versi terbaru untuk menangani cacat tersebut dengan menghadirkan OpenSSL 1.0.1g, dimana situs-situs besar seperti Yahoo, Google, Twitter telah menangani hal tersebut.

 Apa bahayanya “Heartbleed”...?

Akhirnya, bencana besar di dunia internet terjadi, yakni kebocoran data besar-besaran dari sebagian besar situs di seluruh dunia. Kebocoran data ini bisa berakibat pada pencurian data bahkan uang di seluruh dunia. Pada intinya, Heartbleed adalah dapat mengungkapan berbagai informasi di seluruh dunia. Ini semua bermula pada sebuah celah keamanan pada piranti lunak yang digunakan oleh hampir seluruh situs di seluruh dunia.

Piranti lunak tersebut bekerja untuk mengubah data menjadi kode-kode berupa angka dan huruf secara acak agar tak bisa terbaca oleh seseorang yang ingin melakukan peretasan, biasa disebut enkripsi.

Situs yang menggunakan enkripsi datanya ditandai oleh “tanda gembok” di kotak alamat di browser. Bahkan di setiap situs yang menggunakan piranti lunak tersebut dipastikan terinfeksi Heartbleed, dan bisa diretas dengan mudah.

“Ini mungkin adalah bug (kecacatan sistem) terburuk yang pernah ada di internet,” kata Matthew Prince, CEO perusahaan layanan proteksi website CloudFlare.

“Jika seminggu dari sekarang kita melihat sebuah kriminalitas dari pencurian akun finansial dalam jumlah besar, kita tak akan kaget lagi,” lanjutnya.
heartbleed-bug
Inilah tampilan “Heartbleed bug” yang sedang digunakan cracker saat meretas. picture shows what the bug looks like to hackers, minus the blue highlighting, which shows the bug in action at Yahoo.com, and the red boxes, which obscure someone’s actual password. 

Sudah lebih dari dua tahun yang lalu, Heartbleed bisa memberikan celah bagi siapa saja untuk mengeksploitasi sebuah situs dengan protokol OpenSSL.
Celah ini memberi kesempatan bagi penjahat cyber untuk mengintai pengguna komputer yang mengakses situs terinfeksi Heartbleed, selama ia masih terkoneksi ke internet. Ini dikenal dengan ekstensi Heartbeat. Tapi sinyal berbahaya dari Heartbeat bisa memaksa pembocoran data untuk mengungkap informasi rahasia yang tersimpan di memori.
Dan kemungkinan kejahatan yang bisa dilakukan adalah pencurian username dan password. Penjahat cyber bisa menggunakan username dan password tersebut untuk menyalahgunakan sebuah akun layanan tertentu. Yang lebih buruk, pengguna tak pernah tahu kalau akunnya diretas oleh seseorang!

Cara Mendeteksi “Heartbleed” pada Android

android heartbleedSaat ini memang sedang ramai dan membuat geger para pengguna internet sejak ditemukannya “celah keamanan” dan dimasuki Heartbleed pada protokol OpenSSL.
“Heartbleed Bug Attack” atau serangan “Heartbleed” ini memungkinkan ekspos informasi data baik itu username dan password yang berasal pada “celah jantung internet” sehingga bisa disalahgunakan oleh para hacker.
Dan tentu aja serangan hacker ini yang sangat ditakutkan oleh para pengguna internet. Beberapa  pengertian yang salah Seputar Heartbleed :
  1. Heartbleed bukanlah virus. Heartbleed adalah bug di ekstensi Heartbeat OpenSSL versi 1.0.1 sampai 1.0.1f
  2. Update antivirus tidak akan berpengaruh terhadap kebal atau tidaknya perangkat gadget terhadap Heartbleed karena Heartbleed bukanlah virus dan dia tidak menyebar atau menginfeksi perangkat atau PC kita.
  3. Mengganti password tetap tak menjamin dan salah, jika situs yang Anda gunakan itu belum kebal terhadap Heartbleed. Ganti password Anda setelah situs tersebut di patch dan kebal terhadap Heartbleed. Mengganti password sebelum situs tersebut kebal terhadap Heartbleed sama artinya dengan memberikan kesempatan kepada sang attacker untuk mencuri detail password baru Anda.
Perangkat smartphone yang dapat mengakses internet tentu saja rentan terkena dampak dari “Heartbleed“. Google juga mengingatkan melaui blognya bahwa sistem operasi dari google yaitu Android juga terkena dampak dari “Heartbleed” Tentu saja jutaan gadget Android yang rawan serangan hacker karena mengidap bug Heartbleed.
Google tengah berupaya untuk mengatasi “Hearthbleed” dan sedang bekerja bersama para rekanan untuk menyalurkan patch keamanan guna menangkal Heartbleed.
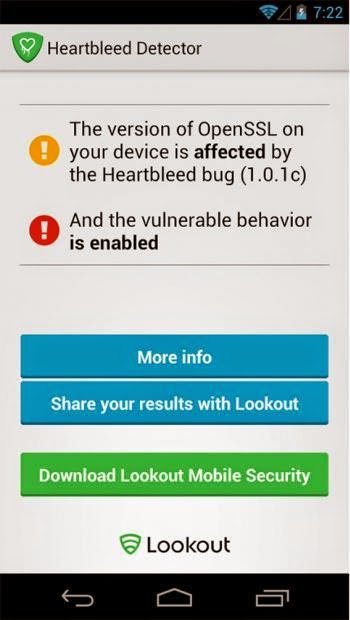
Sementara menunggu patch tersebut, Lookout Mobile telah merilis aplikasi bernama Heartbleed Detector yang bisa mendeteksi apakah perangkat Android terjangkit Heartbleed atau tidak.
Menurut pengujian dengan Heartbleed Detector yang dilakukan ArsTechnica, banyak versi Android memakai versi OpenSSL yang bermasalah
Namun sebagian besar tak mengaktifkan ekstensi yang mengandung kode itu sehingga dapat dikatakan tidak terkena dampak Heartbleed.
Lain halnya dengan perangkat Android versi 4.1.1 yang kedapatan mengandung bug bersangkutan dan mengaktifkannya, seperti terlihat pada gambar disamping.
Dapatkan aplikasi Heartbleed Detector dari Play Store atau klik disini gratis, install dan jalankan aplikasinya.
Apakah Android Anda terjangkit Heartbleed?, bila terkena, amankan data sensitif anda, walau mengganti password tidaklah banyak membantu namun ada baiknya secara periodik anda melakukan penggantian password. (CNN / tempo.co / okezone.com / aliemw@blogspot / Electronic Frontier Foundation / CloudFlare / businessinsider.co.id / ibtimes.co.uk)

Aktivasi Windows 8.1 Offline

Mengenai Windows 8.1

Windows 8.1 adalah sistem operasi pengembangan baru yang diklaim lebih inovatif dan responsif dari versi sebelumnya. Sistem operasi ini hadir untuk kalangan konsumen dan bisnis, serta bisa digunakan para perangkat tablet dan laptop yang telah mendukung sistem operasi Windows 8.
(sumber : VIVANews)


Windows-8-1
Sedikit Cerita :P

Dalam postingan sebelumnya yaitu Aktivasi Windows 8.1 PRO dan ENTERPRISE + Windows Update, Tanpa Skype atau Crack, merupakan salah satu cara untuk mengaktivasi Windows 8.1 PRO maupun ENTERPRISE. Namun karena testimoni mengenai tingkat keberhasilan dan End Date yang hanya sampai bulan Januari 2014, aku mencari cara lain untuk aktivasi. Aku akhirnya downgrade ke Windows 8 lagi karena alasan tugas kuliah :D sambil mencari cara aktivasi lainnya.

Aku mencoba aktivasi menggunakan KMSpico yang dahulu saya pernah coba namun tidak berhasil. Tetapi pada akhirnya aktivasi ini berhasil. Kemungkinan KMSpico versi terdahulu belum kompatibel dan sekarang dengan KMSpico 9.1.3 berhasil. KMSpico ini mempunyai kadaluarsa selama 180 hari, namun secara otomatis akan teraktivasi kembali setelah kadaluarsa.

Berikut bahan yang harus diunduh

[Sharebeast] KMSpico 9.1.3
atau
[Indowebster] KMSpico 9.1.3
Password : juupzz-creation.blogspot.com
Harus Install

===============================================
!! PERINGATAN !!

Bagi yang sudah menggunakan trik aktivasi :

Aktivasi Windows 8.1 PRO dan ENTERPRISE + Windows Update, Tanpa Skype atau Crack

Tidak dapat menggunakan trik ini. Untuk menggunakan trik ini keadaan Windows masih keadaan fresh/baru

===============================================

Langkah-langkah

- Install .NET Framework 4.5
net1
Buka Programs and Features
net2
Ceklis Net Framework 3.0 dan 4.5. Nanti akan terinstall sendiri


- Matikan Windows Defender atau antivirus lainnya
- Berdoa semoga lancar :))

1. Ekstrak dan install/jalankan KMSpico_9.1.3_setup.exe (Run as Administrator)

2. Setelah instalasi berhasil, buka START dan cari KMSpico kemudian jalankan (Run as Administrator)


3. Hingga muncul jendela KMS GUI ELDI seperti berikut. Kemudian klik gambar Information untuk melihat apakah Windows sudah teraktivasi atau belum. Jika sudah ada tulisan "Licensed", maka lanjut ke langkah ke

11
4. Klik Tokens Backup gambar tanda panah ke bawah, klik OK bila ada pop up yang muncul

11+(1)

5. Jika belum ada tulisan "Licensed", tekan gambar tombol merah berikut dan tunggu hingga selesai


6. Jika sudah selesai, tekan tombol Information lagi dan dikatakan berhasil jika hasilnya seperti berikut


7. Pada gambar di atas tertera "Volume Activation Expiration : 259165 minute(s) (180 days(s))" yang berarti teraktivasi hingga kadaluarsa selama 180 hari

8. Untuk melihat hingga tanggal kadaluarsa dapat masuk ke Command Prompt (Admin). 
Kemudian ketik slmgr /xpr, maka akan muncul notifikasi berikut


9. Buka Control Panel > System untuk melihat Windows 8.1 apakah sudah teraktivasi atau belum. Aktivasi yang berhasil adalah sebagai berikut

14


10. Aktivasi berhasil :)


Kalau agan masih bingung bisa unduh video tutorialnya


Windows Update : Works

Screenshot+(14)

Screenshot+(10)


Personalize : Works
Screenshot+(16)

Terima kasih sudah membaca artikel ini :)
Selamat mencoba dan semoga berhasi